权限使用周报
每周汇总欧e交易所APP调用敏感权限的次数和时间点,异常高频调用会标红提醒,方便用户判断是否该卸载重装。
当检测到当前安装包版本低于官方最新版时,欧e交易所下载页会弹出风险提示并说明旧版已知漏洞,引导用户升级而非静默运行。
不可靠。搜索结果前几位常混入竞价广告,域名可能与官方仅差一个字母。正确做法是手动输入已知官方域名,或从官方公告中的短链跳转,不要直接点搜索结果里的下载按钮。
每次启动APP自动校验核心文件签名,发现被注入或篡改立即阻断运行并提示重新下载,从源头切断被改造客户端的操作路径。
每周汇总欧e交易所APP调用敏感权限的次数和时间点,异常高频调用会标红提醒,方便用户判断是否该卸载重装。
别只认一个入口。用官方域名反查、社区公告比对、安装包哈希值三方核对,确认欧e交易所下载源未被劫持,再点下载按钮。
下载中途网络中断后,客户端会重新校验已下载分片的哈希值,发现被替换的分片自动丢弃重下,避免拼接式攻击。
安卓包看证书指纹是否与官方公布一致,iOS包确认描述文件来自受信企业级开发者,签名不符立即终止安装并删除文件。
不建议。安装包在传输过程中可能被替换或植入代码,且你无法确认朋友手机环境是否安全。让朋友从官方渠道自行下载,并告知他核对哈希值的方法,比直接传文件更稳妥。
先看提示来源。系统自带安全中心提示风险,多半是安装包未上架应用商店所致,可核对签名后继续;第三方安全软件弹窗则要警惕,部分软件会误报或诱导安装其他应用,建议用官方渠道公布的哈希值自行验证。
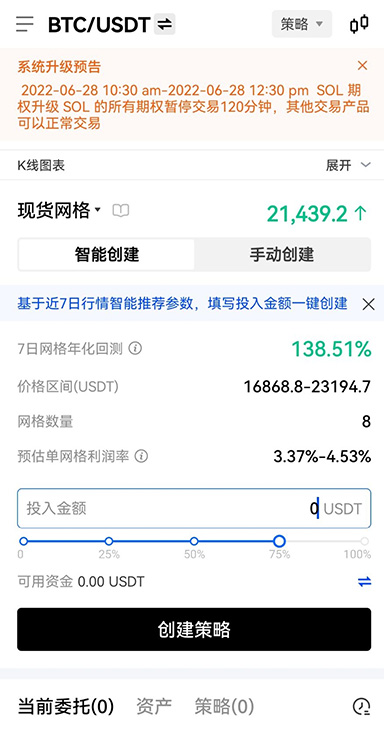
输入官方公布的SHA-256值,自动比对本地安装包指纹,三秒内给出是否一致的结论,避免手动核对出错。
关闭未知来源安装开关(装完即关)、关闭USB调试、关闭允许安装未知应用列表中的浏览器权限。另外在应用权限里禁止欧e交易所读取短信和通讯录,这两项与交易无关且常被恶意利用。
立即停止安装并删除已下载文件。证书异常通常意味着安装包被重新签名,可能是仿冒版本。回到官方渠道重新获取安装包,若仍报错则联系官方客服核实当前版本签名指纹。
首次登录时记录设备硬件特征,后续若在陌生设备完成欧e交易所下载并登录,会触发二次验证,防止账号被迁移到攻击者手机。
仿冒包不会提前打招呼。现在花两分钟核对下载渠道和安装包签名,比事后追回资产容易得多。立即从官方入口获取欧e交易所,把风险控制做在前面。